Data network monitoring
for tapping and tampering
Fibre Optic Data Network Monitoring & Tapping Detection
אבטחת רשת 360
ארגונים כיום מתמודדים עם מרחב איומי סייבר מאתגר ומשתנה תדיר, הדורש גישת אבטחה היקפית ומקיפה של 360 מעלות להגנה על המידע. מערכות ניהול רשת מסורתיות (NMS) מתמקדות לרוב בפרוטוקולים ובתעבורת נתונים בשכבות הרשת העליונות, ומותירות את הארגון “עיוור” לאיומים המתרחשים ישירות בשכבה הפיזית (Physical Layer) של התשתית. מערכות אלו מנסות לרוב לזהות פעילות עוינת על בסיס תקינות הממשקים וזרימת המידע בלבד, שלב שבו הנזק, היירוט או הפגיעה ברשת כבר נעשו בפועל.
כיצד המערכת פועלת
טכנולוגיית הסיבים האופטיים של FFT מתוכננת לזהות ולאכן בדיוק של עד 5 מטרים הפרעות פיזיות, ניסיונות חדירה, חבלה מכוונת ופעולות ציתות למידע (Data Tapping) לאורך רשתות תקשורת.
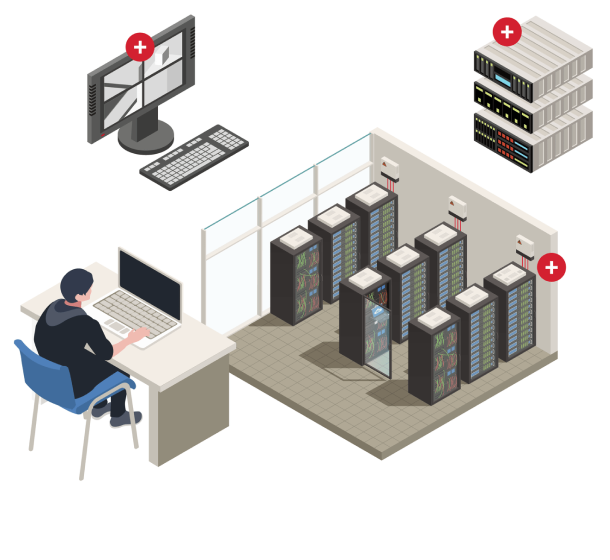
את המערכת ניתן ליישם בכל תוואי, החל מרשתות תקשורת מקומיות (LAN) בתוך חוות שרתים ומתקני Data Center, ועד לקווי תמסורת ארוכי טווח (WAN) באורך של אלפי קילומטרים. באמצעות רתימת “סיבים אפלים” פנויים (Dark Fibres) בתוך כבל הרשת הקיים, הטכנולוגיה מבטיחה שלמות והגנה מוחלטת על תעבורת הנתונים: מערכות FFT אינן מיירטות, אינן מעבדות ואינן מנטרות את מנות המידע עצמן (Data Packets). מאפיין קריטי זה מאפשר ללקוחות בעלי רמות הסיווג והרגישות הגבוהות ביותר לנטר את הרשת הפיזית שלהם בביטחון מלא וללא חשש לחשיפת נתונים.
המערכת מאכנת הפרעות פיזיות ברשת בדיוק נקודתי ומייצרת התראות מבצעיות ממוקדות. התראות אלו מאפשרות למנהלי הרשת לבודד את מקור הבעיה, לנתב מחדש את תעבורת המידע בזמן אמת ולהגיב לאיום באופן מיידי, ובכך מעניקות נראות ושליטה מלאה בשכבה הפיזית (Physical Layer), מרחב שנותר כיום עיוור במרבית פלטפורמות הניהול והאבטחה.
Our Latest Case Studies
טקסט פירוט על התעשיות השונות, מילות מפתח
הפרטנרים שלנו
טכנולוגיית גילוי החדירות של FFT היא הפתרון המועדף להגנה על תשתיות קריטיות ברחבי העולם.